国内外网络安全审查制度探析 聚焦网络技术服务
引言
随着信息技术的迅猛发展,网络技术服务已深度融入全球经济与社会生活。与此网络安全风险日益突出,各国纷纷建立网络安全审查制度,以防范供应链安全、数据跨境流动及关键信息基础设施保护等领域的风险。本文旨在梳理国内外网络安全审查制度的核心内容,并重点分析其对网络技术服务提供者的影响。
一、中国网络安全审查制度
1.1 立法框架
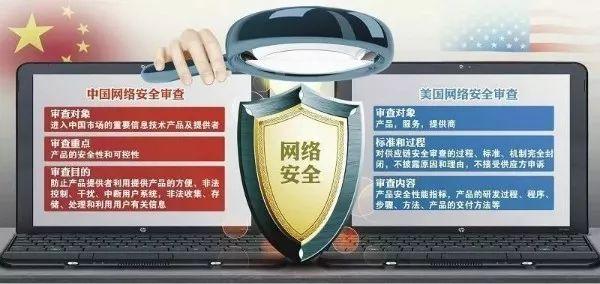
中国网络安全审查制度以《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》及《网络安全审查办法》为核心。2022年修订的《网络安全审查办法》明确,对影响或可能影响国家安全的网络产品和服务、数据处理活动进行审查。
1.2 审查对象与重点
- 关键信息基础设施运营者采购网络产品和服务,若影响国家安全,须申报审查。
- 网络平台运营者开展数据处理活动,若影响国家安全,也须申报。
- 重点评估:产品和服务的安全性、可控性;供应商受外国政府控制的可能性;数据被窃取、泄露、毁损的风险等。
1.3 对网络技术服务的影响
网络技术服务提供者(如云服务、CDN、SD-WAN、零信任方案等)若服务于关键信息基础设施或处理大量敏感数据,需配合审查,并可能面临持续合规义务。企业应建立数据安全治理体系,确保供应链透明。
二、国外网络安全审查制度
2.1 美国
- ICT供应链安全审查:由国土安全部、商务部等主导,依据《安全可信通信网络法案》等,对电信设备和服务进行审查。
- CFIUS审查:外国投资涉及敏感技术或基础设施时,可能被要求缓和协议。
- 行政令:如第14017号行政令要求评估供应链风险,尤其针对半导体、软件等。
2.2 欧盟
- 网络安全法案:建立ICT供应链安全认证框架(如EUCC)。
- 5G安全工具箱:对5G供应商进行风险评估,强调非技术因素(如供应商所在国法律环境)。
- NIS2指令:扩展关键实体范围,要求供应链安全措施。
2.3 俄罗斯、日本、澳大利亚
- 俄罗斯:要求关键信息基础设施使用国产软件,并进行安全审查。
- 日本:制定《网络安全战略》,对政府信息系统采购进行审查。
- 澳大利亚:《电信行业安全改革法案》赋予政府否决高风险供应商的权力。
三、网络技术服务的合规挑战
3.1 供应链透明度要求
各国审查均强调供应链透明,技术服务商需提供组件清单(SBOM)、漏洞管理流程、源代码审计配合等。
3.2 数据跨境与本地化
数据出境安全评估(中国)、GDPR(欧盟)等对网络技术服务中的数据传输提出严格限制,可能要求本地存储或特定认证。
3.3 多重监管与成本
跨国企业需同时满足多国审查要求,合规成本上升。例如,同时符合中国网络安全审查与美国供应链审查,可能存在冲突。
四、网络技术服务企业的应对建议
- 建立全生命周期安全管理:从设计、开发到运维,嵌入安全与合规要求。
- 加强供应链风险管理:对上游供应商进行安全评估,保持替代方案。
- 推动认证与标准互认:参与国际标准制定,争取公平待遇。
- 本地化策略:在重点市场设立数据中心、研发中心,满足本地化要求。
- 法律与政策跟踪:密切关注各国审查动态,及时调整合规策略。
##
国内外网络安全审查制度呈现出强化供应链安全、数据保护和国家安全的总体趋势。网络技术服务提供者既是监管对象,也是维护网络安全的重要主体。只有主动合规、提升透明度,才能在日益复杂的全球监管环境中行稳致远。
如若转载,请注明出处:http://www.sguhl.com/product/39.html
更新时间:2026-10-19 16:03:39